VPN UDP TCP怎么选?先看懂两种传输模式的取舍逻辑
很多人在配置VPN客户端时,会在协议设置里看到UDP和TCP两种传输模式,却不清楚二者的差异,也不知道该按什么逻辑去选。VPN UDP TCP的选择本质上不是对错题,而是效率与确定性之间的取舍:UDP负责把加密后的数据包又快又轻地送出去,TCP则用握手、确认和重传机制换来更强的穿透能力。理解这套VPN传输模式背后的取舍逻辑,才能在网络受限或者延迟敏感的场景里做出合适的选择。
隧道封装的本质:把数据包塞进另一层协议里
封装环节到底在做什么
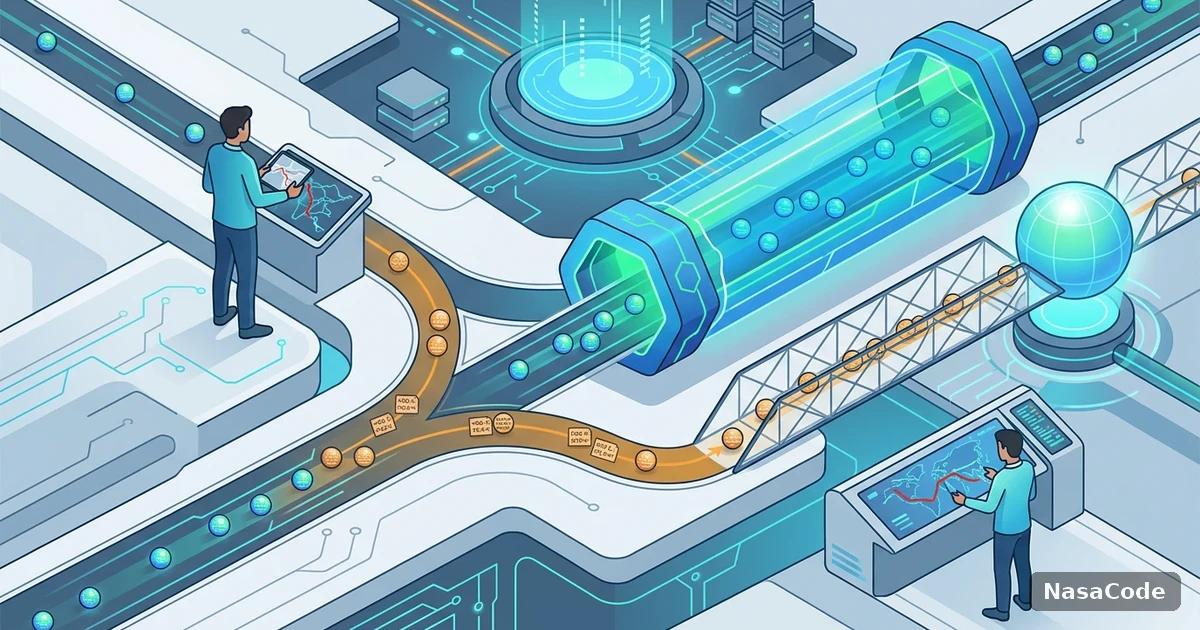
VPN客户端与服务端之间建立的是一条加密隧道,原始的网络数据包会被重新封装成新的报文,经过公网线路送到对端再解封装还原。封装这一步必须选定一种底层传输协议来承载,候选项主要就是UDP和TCP。不同传输模式带来的固定头部开销、重传逻辑、连接保持方式都不一样,这些差异会直接体现在实际使用时的连接速度和稳定性上,也是后面讨论取舍逻辑时的基础前提。多数用户平时感知不到这层封装的存在,只有网络环境变差时,传输模式的选择才会变得重要起来。
为什么大多数VPN默认选UDP
主流VPN协议,不管是较新的WireGuard还是历史更久的OpenVPN,默认配置里几乎都优先使用UDP来承载隧道流量。原因很直接:UDP是无连接协议,发送方不需要先和接收方握手,也不用等待确认包送达,数据包发出去就算完成任务,报文头部通常只有8字节,比TCP二十字节起步的头部轻不少。视频通话、语音传输、大多数日常网页浏览对实时性的要求都比较高,VPN把这类流量封装进UDP隧道时引入的额外延迟也相对更低,这也是UDP长期作为默认传输模式的原因。

UDP模式:轻量传输背后谁来兜底可靠性
丢包和乱序交给谁处理
UDP本身不保证数据包一定送达,也不保证顺序,丢包和乱序都可能发生。但这并不意味着VPN流量会因此变得不可靠,因为大多数现代VPN协议会在隧道协议自身这一层实现一套轻量的重传和校验机制,真正的可靠性保障被上移到了VPN协议本身,而不是依赖底层UDP去处理。这种设计的好处是重传逻辑可以按VPN场景单独定制,不必背负TCP那一整套通用但相对复杂的拥塞控制算法,换来的是更低的延迟和更小的连接开销,代价是协议设计者需要额外花心思去实现这层可靠性保障,对普通用户来说则是感知不到的幕后工作。
TCP模式:可靠性背后隐藏的TCP套TCP问题
TCP模式更适合哪些场景
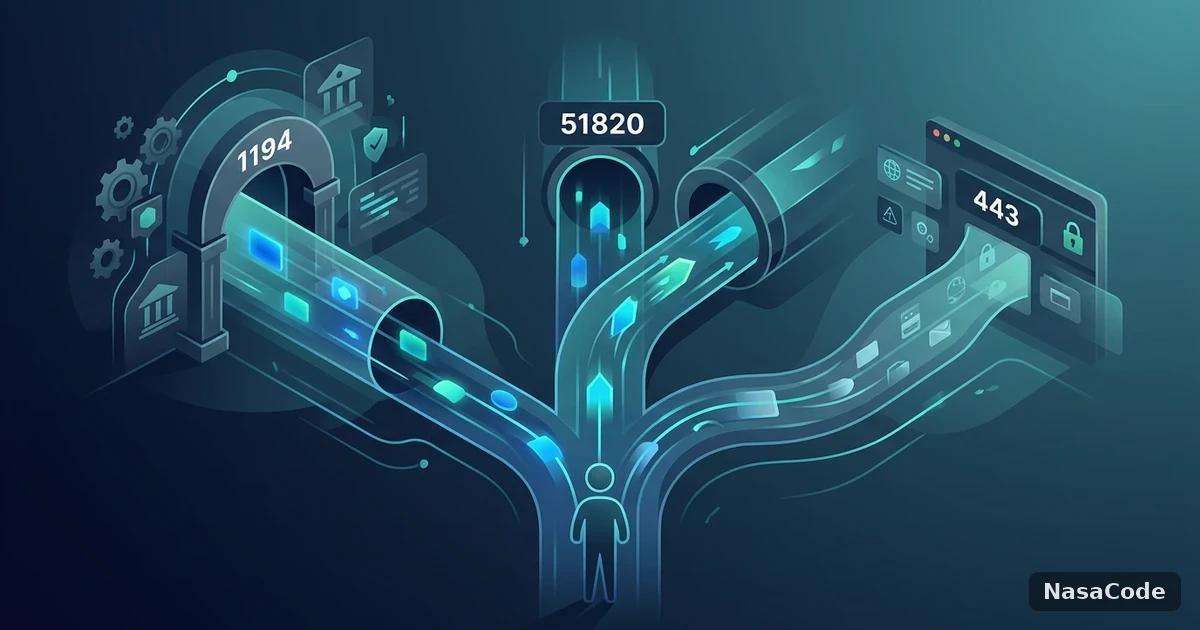
TCP模式的优势在于几乎所有网络环境都会放行标准的TCP连接,尤其是伪装成443端口的TCP流量,在出站限制严格的网络里通过率明显更高。TCP自带的三次握手、确认应答和自动重传机制,让每一个数据包的送达都有明确的反馈,这种确定性在UDP频繁超时、连接建立不起来的场景下就成了刚需。所以TCP模式通常不是首选,而是网络条件不理想时的兜底选项,牺牲一部分速度换取连接能建立起来这件事本身,属于典型的以退为进。
TCP套TCP问题:为什么TCP模式有隐藏成本
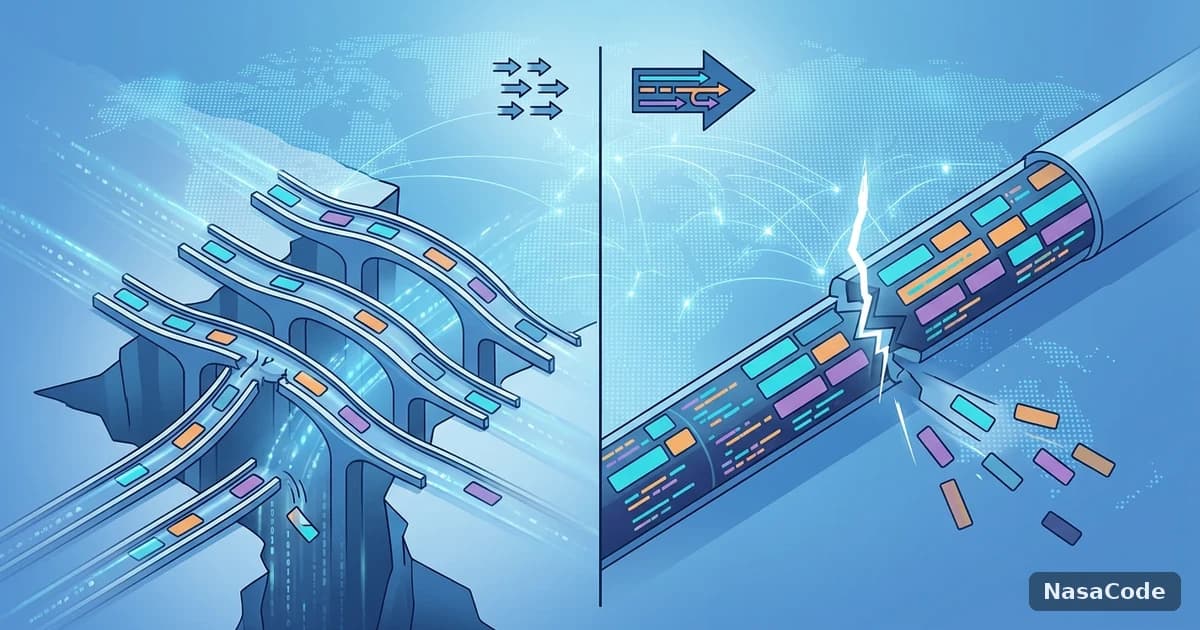
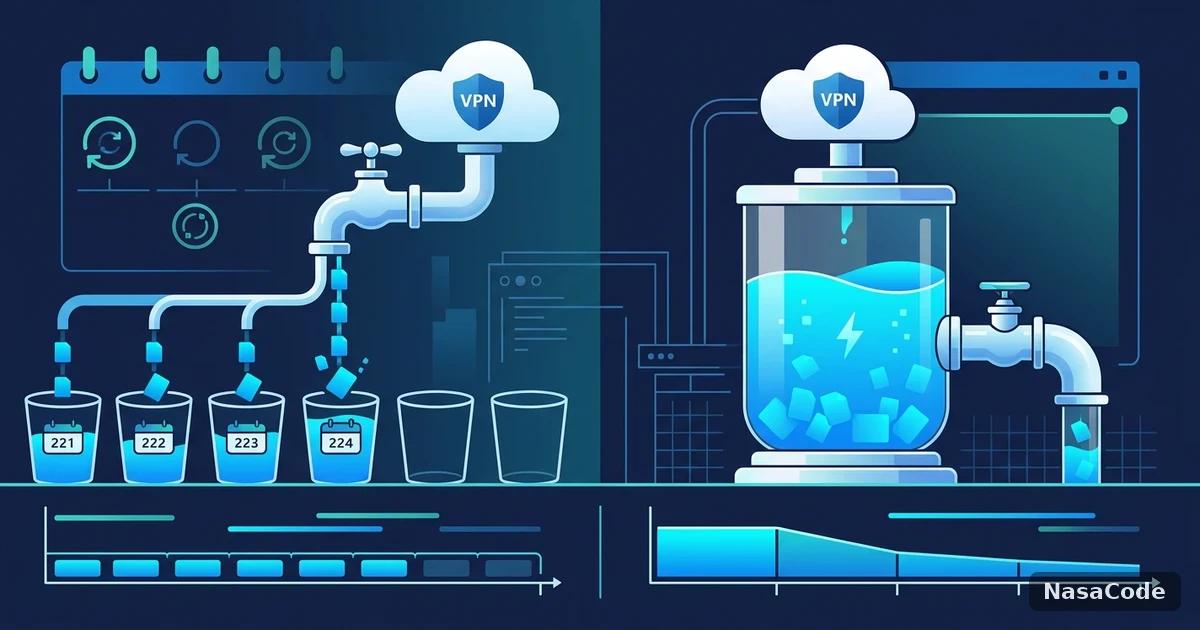
如果用户本身访问的应用走的也是TCP(比如大多数网页和接口请求),而VPN隧道本身又选择了TCP模式,就会出现俗称TCP套TCP的问题:内层TCP连接和外层TCP隧道各自维护一套重传和拥塞控制逻辑,一旦公网链路出现丢包,两层机制会同时触发重传,重传包互相叠加、互相干扰,严重时会出现连接卡顿甚至短暂假死的现象。这也是为什么大多数VPN不会把TCP模式设为默认,只在UDP连不通的时候才建议切换过去,这个隐藏成本正是理解两种传输模式取舍逻辑的关键一环。
| 对比维度 | UDP模式 | TCP模式 |
|---|---|---|
| 头部开销 | 约8字节,更轻量 | 通常20字节起,略重 |
| 连接建立方式 | 无需握手,即发即传 | 三次握手,建立连接有额外往返 |
| 丢包处理 | 交给隧道协议自身处理 | 协议自动重传,可能与上层重传叠加 |
| 延迟参考表现 | 参考区间较低,抖动相对小 | 参考区间偏高,受排队和重传影响更明显 |
| 典型适用场景 | 大多数日常连接、视频语音 | 出站限制严格、仅放行443等场景 |
出站安全网关限制下,VPN传输模式该怎么切
UDP优先、TCP兜底的自动切换机制
比较成熟的VPN客户端通常会内置一套自动切换逻辑:优先尝试UDP模式连接,如果在设定时间内没有建立成功,再自动降级尝试TCP模式,也就是常说的UDP优先、TCP兜底。这套VPN UDP TCP自动切换机制的好处是用户大多数时候不需要手动干预,只有在网络环境本身对UDP不友好时,才会切换到相对慢一些但更容易通过检测的TCP模式,兼顾了日常使用的速度体验和特殊网络下的连通性,是目前多数客户端默认采用的策略。
开发者视角:CLI工具和IDE插件连不上VPN,切TCP模式能救吗
在公司办公网络或者云主机环境里,出站安全网关往往只放行80和443这两个标准端口,其余端口一律拦截。这类环境下,如果本地正在运行Claude Code、Cursor这类IDE插件,或者某个agent长任务需要持续保持网络连接去调用外部接口,默认UDP模式的VPN隧道经常连不上,因为UDP使用的端口不在放行名单里,数据包在出口就被安全网关丢弃,客户端表现为连接超时或者反复重连。这时候把传输模式切换到TCP、目标端口设为443,能让VPN流量在安全网关看来和普通的网页请求没有区别,从而顺利通过出站检测,原理是安全网关做的是端口和协议特征的粗粒度过滤,TCP加443这套组合是几乎所有企业网络都必须放行的基础通道。但代价也很明显:如果IDE插件本身还要维持一个长连接同步任务状态,TCP模式下额外的确认和重传开销会让这类持续性连接的延迟波动变大,agent长任务的响应也会显得慢半拍,所以TCP模式更适合当作连不上时的兜底方案,而不是默认长期开启的配置。

从实际观测数据看,同一网络环境下,UDP模式的往返延迟参考区间通常比TCP模式低一截,抖动波动也更小;TCP模式因为要处理确认包和可能出现的重传排队,常见观测值里延迟波动幅度会明显放大,尤其在丢包率上升的时段更加明显。具体数值会随运营商链路质量、物理距离和当下的拥塞状况变化,不是固定不变的结论,但作为典型场景下的参考区间,这个趋势在多数测试环境中都能观察到,也是大多数客户端把UDP设为默认而不是TCP的现实依据。
面对UDP和TCP两种传输模式,与其凭感觉切换,不如按下面这个顺序判断:
- 先确认所在网络是否只放行80、443这类标准端口出站,如果没有额外限制,优先保留UDP模式
- 如果UDP连接频繁超时、或者压根建立不起来,再尝试切换到TCP模式做兜底
- TCP模式下把VPN流量伪装成443端口的常规网页流量,能提高在严格网络里通过的概率
- 留意TCP模式启用后网页浏览、文件下载类流量的体感速度可能下降,这是可靠性换来的代价
- 如果长时间处于TCP模式,建议定期尝试切回UDP,网络限制条件本身是会变化的
总结:选UDP还是TCP,取决于网络环境而不是哪个更好
VPN UDP TCP之间不存在谁完全取代谁的关系,日常场景优先用UDP模式追求速度,遇到严格的出站限制再切换到TCP模式换取连通性,才是更全面的传输模式使用思路。如果你正在为IDE和CLI工具挑选一条稳定的跨境链路,可以了解一下NasaCode的接入方案。