引言:VPN 为什么会周期性卡一下
不少人在使用 VPN 挂着长连接工作、下载或视频通话时,会发现连接每隔一段时间就会出现几百毫秒的周期性卡顿或短暂延迟升高,随后又恢复正常。这种情况很多时候并不是网络故障或线路质量问题,而是 VPN 密钥重协商(VPN rekey)机制在后台工作:客户端与服务器每隔一段时间就会重新交换一次会话密钥,用新钥匙替换旧钥匙,以降低单个密钥被长期使用带来的安全风险。
一、密钥重协商在协商什么:从一次握手说起
初始密钥协商:建立安全隧道
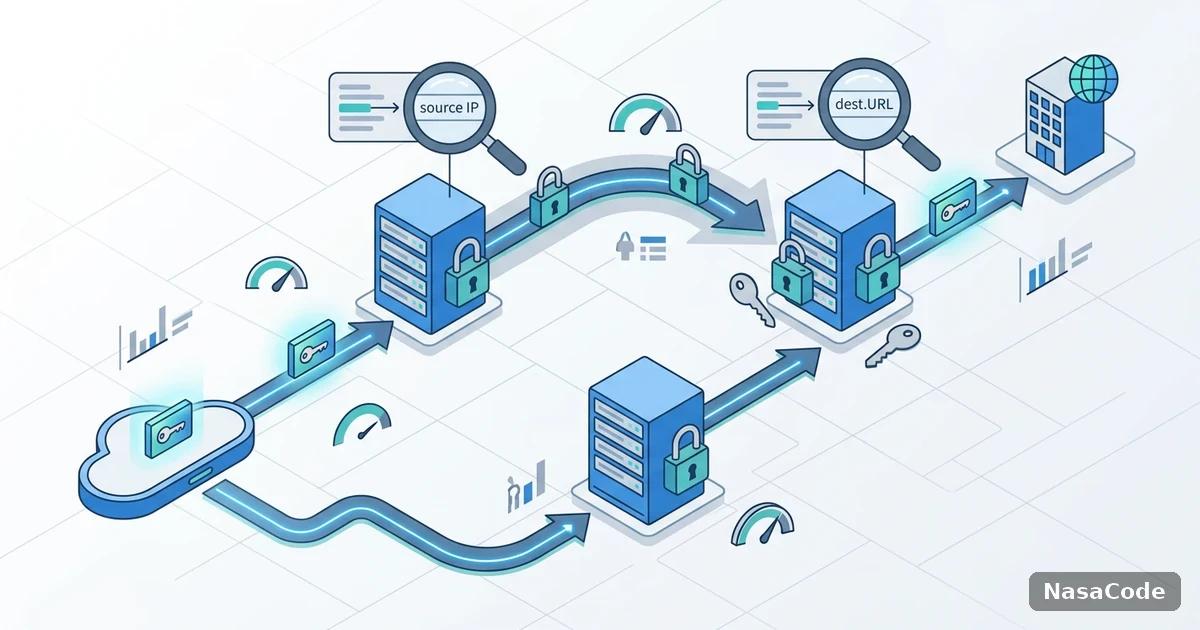
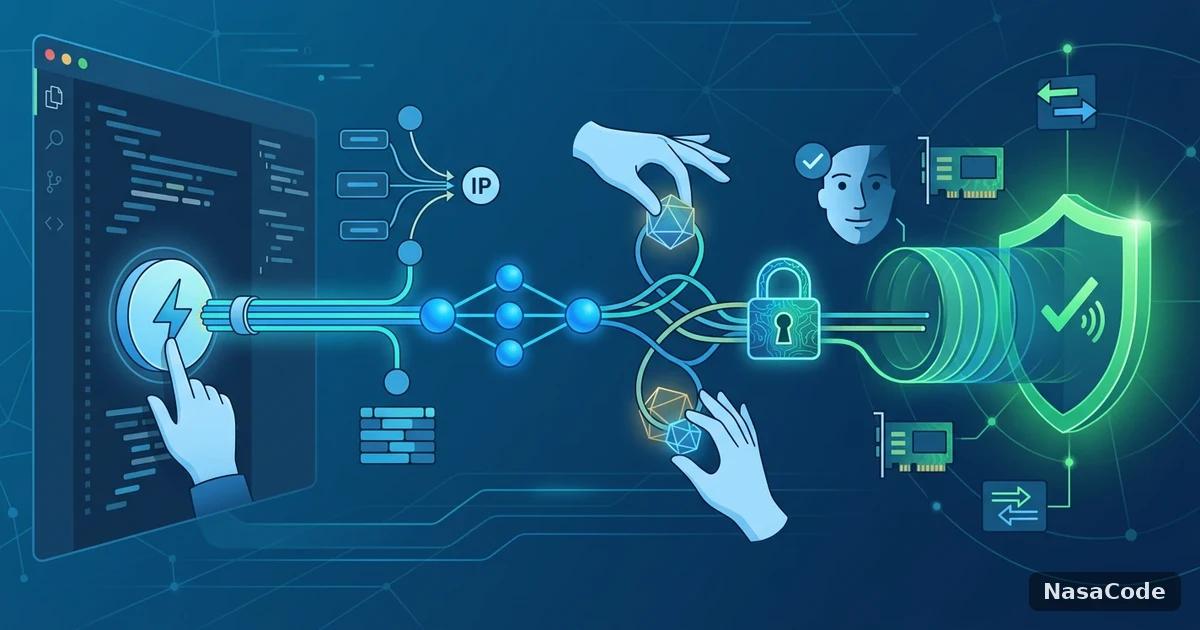
当 VPN 客户端第一次连接服务器时,双方会先完成一次完整的握手过程:确认彼此身份、协商加密算法,并通过密钥交换生成一把用于加密后续所有流量的会话密钥。这把密钥不会被直接在网络上传输,而是通过类似迪菲赫尔曼(Diffie-Hellman)这样的算法,让双方各自独立计算出同一个结果,即使中途流量被截获,也无法直接还原出密钥本身。这一步计算量相对较大,也是很多人刚发起连接时会感到有一两秒延迟的常见原因之一。
重协商:同一隧道换新钥匙
完成初始握手之后,连接进入正常传输阶段,这时候使用的一直是同一把会话密钥。但如果这把密钥被无限期地使用下去,一旦在某个时间点被破解或者意外泄露,攻击者理论上可以解密从连接建立到破解那一刻之间的全部流量。密钥重协商就是在不中断已有隧道的前提下,重新执行一次类似的密钥交换过程,生成一把新的会话密钥替换旧密钥,而用户几乎感觉不到隧道本身被重新建立过,连接本身并没有断开。

二、为什么必须定期换钥:前向保密的逻辑
前向保密保护的是什么
前向保密(forward secrecy)是现代加密协议中的一个重要设计原则,也是长连接密钥轮换机制背后的核心逻辑:每一段时间使用的会话密钥都应该是独立生成的临时密钥,而不是从某一把长期主密钥直接派生出来的。这样即便未来某一把会话密钥因为设备被攻破或算法层面出现漏洞而泄露,攻击者也只能解密这把密钥对应的那一小段流量,既无法向前追溯已经发生过的通信内容,也无法预测后续会话使用的密钥。VPN 的密钥重协商,正是前向保密在实际连接中的落地方式——通过持续更换密钥,把单次密钥泄露可能造成的影响,控制在一个有限的时间窗口内。
三、重协商会不会掉线,卡顿从哪来
握手计算开销与触发条件对比
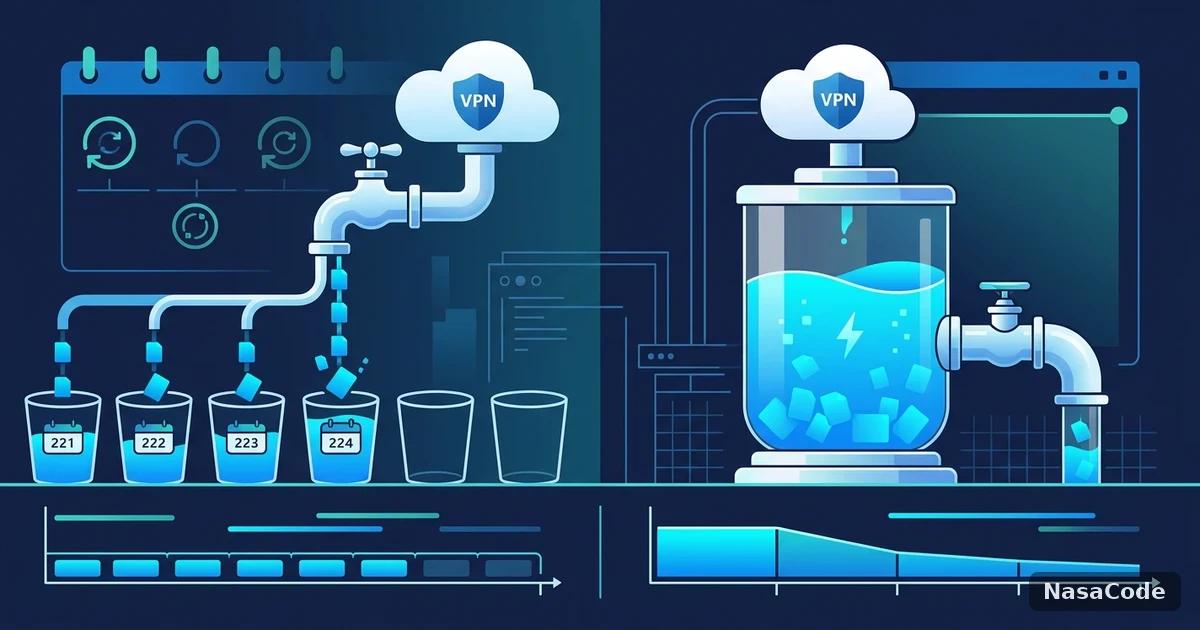
重协商之所以会带来短暂的卡顿感,主要来自两部分开销:一是密钥交换本身涉及的非对称加密运算,计算量比日常传输时使用的对称加密要大不少;二是新旧密钥切换前后,客户端与服务器需要确认双方都已经准备就绪,这个确认过程也需要额外的往返通信。设计良好的实现会采用先协商新密钥、确认无误后再切换的方式,让旧隧道在切换瞬间才失效,尽量避免真正意义上的断线;但计算和通信开销本身很难完全消除,因此仍会表现为一次可感知或不可感知的短暂停顿。不同 VPN 协议和客户端在触发条件上的选择也不完全一样,下表列出几种常见的参考方式:
| 触发方式 | 参考间隔/阈值区间 | 卡顿是否容易被察觉 | 常见应用场景 |
|---|---|---|---|
| 按连接时长触发 | 典型参考区间约30分钟到4小时 | 多数实现下不易察觉 | 长时间办公、远程开发连接 |
| 按传输流量触发 | 常见观测值约每传输1GB到4GB左右一次 | 大文件下载或视频场景相对容易注意到 | 视频会议、大文件传输 |
| 按数据包数量触发 | 参考区间在数十万到千万级数据包之间 | 通常不易察觉 | 高频小数据包通信 |
| 混合条件(时间与流量取先满足者) | 综合前两者区间,以先达到为准 | 频率相对稳定,体感差异较小 | 主流消费级客户端常见默认策略 |
四、参考数据:重协商通常要多久,受哪些因素影响
从实际观测角度看,重协商这一次握手过程本身耗时并不长。在网络状况良好、设备性能正常的前提下,典型场景下单次重协商的耗时参考区间大致在几十毫秒到两三百毫秒之间,大多数用户几乎察觉不到;但在弱网环境、丢包率较高,或者客户端所在设备负载较重的情况下,常见观测值可能会拉长到接近一秒,这时候就比较容易被感知为一次明显的卡顿或短暂延迟升高。这些数字会因协议实现、硬件性能和网络链路质量而有较大差异,这里仅作为理解量级的参考区间,不代表任何具体产品的官方承诺。

影响是否能感知到卡顿的因素
- 设备性能:密钥交换涉及的非对称加密运算对计算能力有一定要求,老旧设备或低功耗芯片完成同样的握手往往需要更长时间
- 网络状况:重协商本身也要收发若干个额外数据包,弱网、高丢包环境会让这几个来回的耗时被明显拉长
- 协议与客户端实现方式:采用先建后断策略的实现,新旧密钥切换几乎无感;而先断开旧连接再重新协商的实现,卡顿会更容易被察觉
- 并发负载:客户端同时维持多条隧道,或者设备本身正在处理其他高负载任务时,重协商所需的计算资源会被分摊,耗时可能进一步变长
开发者视角:长任务途中的偶发卡顿要不要担心
对于经常通过 VPN 连接跨境链路使用 Claude Code、Cursor 这类工具的开发者来说,在执行大型代码库索引、长时间运行的 agent 会话这类持续几分钟甚至几十分钟的任务时,偶尔会注意到终端或编辑器有几百毫秒的卡顿,随后又恢复正常。这种情况下,大概率就是密钥重协商在后台完成了一次换钥操作——它是长连接 VPN 的正常周期性行为,而不是任务本身出了问题,也不代表连接质量下降。判断标准并不复杂:如果卡顿是单次、短暂的,任务在卡顿后能继续正常输出,基本不用担心;但如果卡顿频繁出现、持续时间明显变长,或者伴随连接中断、需要重新登录,那更可能是网络链路本身出了问题,值得单独排查,而不该一概归因于重协商。
总结
VPN 密钥重协商是长连接场景下的常规安全机制,通过周期性更换会话密钥落实前向保密,把单次密钥泄露的影响限制在有限时间窗口内,偶发的短暂卡顿通常是正常现象,无需过度担心。NasaCode 专注为开发者提供稳定的跨境链路接入方案。