VPN 会不会拖慢网速?答案没那么简单
这是关于 VPN 最常被问到、却最容易被简单化回答的问题。有人说用 VPN 必然变慢,也有人说自己用了 VPN 之后反而更快了——两种说法其实都对,关键在于延迟到底卡在哪个环节。VPN 本身只是给流量加了一层加密隧道,速度好坏取决于这层隧道的具体实现,而不是用没用 VPN 这个二元判断。搞清楚延迟的真实来源,才能判断自己遇到的变慢是必然代价还是可以优化掉的问题——对开发者来说,这个判断尤其重要,因为 Claude Code、Cursor 这类工具的请求往返频率很高,同样几十毫秒的延迟差异,在一次性浏览网页时几乎无感,累积到几百次 API 往返上却会变成明显的卡顿。
延迟增加的三个真实来源
加密解密的计算开销
数据进出隧道都需要经过加密和解密运算,这个过程会消耗 CPU 时间和引入固定的处理延迟。现代协议如 WireGuard 用 ChaCha20 这类轻量算法把这部分开销压得很低,通常只有一到两毫秒级别;但如果客户端设备性能较弱,或者协议本身开销较大(比如老旧的加密套件、需要反复协商的握手流程),这部分延迟会更明显地被感知到。好消息是这部分开销是相对固定的,不会随距离或时段变化,也是三个来源里最容易靠换协议解决的一类。
绕路——物理距离决定的天然延迟
这是最容易被忽视、却往往是延迟大头的部分。数据从你的设备到目标服务器,物理距离越远、经过的网络节点越多,延迟就越高——这是光速和网络传播的物理限制,任何软件层面的优化都无法消除。如果 VPN 出口节点选在离目标服务器很远的地方,绕的这一大圈路程本身就会显著推高延迟,跟加密开销无关,纯粹是物理层面的绕路成本,这也是为什么同一个人在不同出口节点之间切换,延迟表现可以差出好几倍。
出口节点的排队和带宽争抢
公共 VPN 出口节点通常由大量用户共享,如果某个节点负载过高、同时在线人数过多,你的流量会跟别人的流量一起排队,实际体验到的延迟和丢包会明显上升。这跟协议本身无关,纯粹是节点容量和当前并发用户数的问题——同一个协议在负载低的节点上可能很快,换到高峰期的热门节点上就会明显变慢,晚上用网高峰时段体验下降、凌晨反而丝滑,多半就是这个原因在起作用。
为什么用了 VPN 反而更快,也是真的
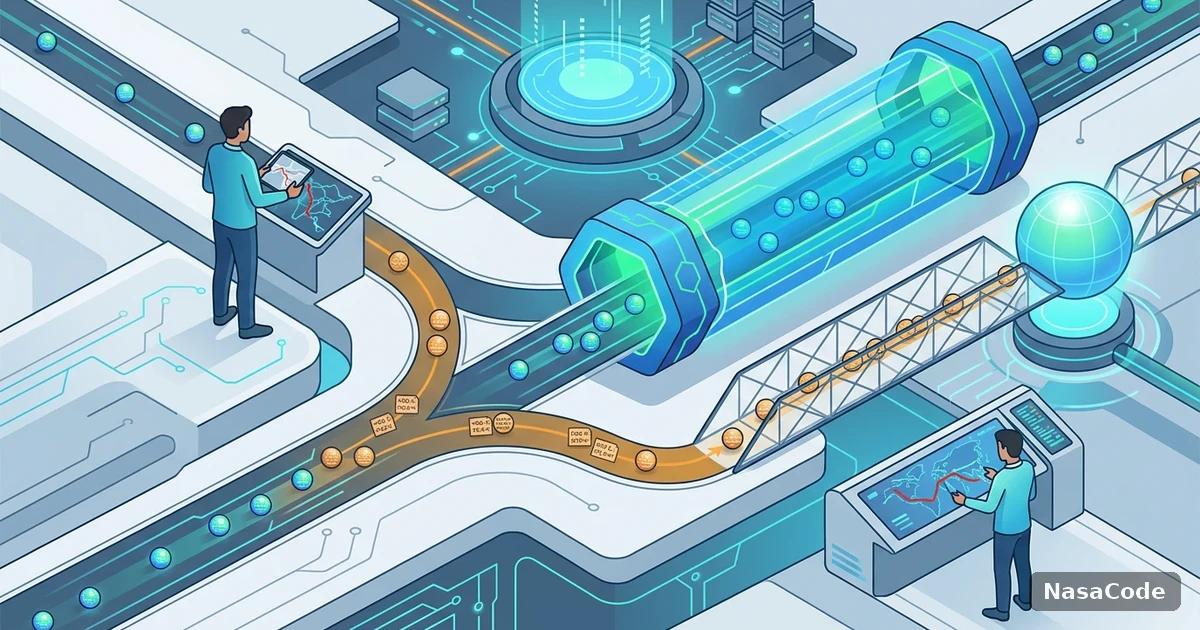
公网上两点之间的路由并不总是最优路径,运营商之间的互联质量参差不齐,跨运营商、跨国的普通公网路由经常绕远路、丢包率也更高,有时候数据包甚至会在几个中转节点之间来回跳转,绕的路比直线距离对应的理论延迟多出一大截。专线优化的 VPN 服务会在自己掌控的骨干网络内部做路由优化,用高质量的国际专线替换掉这段不可控的公网路径——这种情况下,走 VPN 隧道反而比裸连普通公网更快、更稳定,因为你绕开了运营商互联质量差这个隐藏的瓶颈,本质上是用一条已知更优的路径替换了一条未知质量的路径。判断某条 VPN 线路是不是这种优化线路,最简单的办法就是拿它和公网直连做实测对比,而不是凭直觉假设加了一层隧道就一定更慢。

四类典型场景的对比
| 场景 | 延迟水平 | 主要瓶颈 |
|---|---|---|
| 同城直连 | 很低 | 几乎无绕路,物理距离短 |
| 跨省直连 | 较低 | 物理距离与运营商跳数 |
| 未优化跨境 VPN | 较高 | 公网路由质量差、出口节点拥堵 |
| 专线优化 VPN | 中等偏低 | 专线骨干网络,绕路但路径质量更高 |
怎么判断自己的 VPN 是不是不必要地慢
- 换一个出口节点测试延迟是否明显下降——如果下降很多,说明问题出在节点拥堵而不是协议或距离本身,选一个负载更低的节点往往就能解决。
- 对比同一时段直连和走 VPN 的延迟差距——如果差距远超合理的物理绕路成本,大概率是当前线路质量或节点选择的问题,而不是 VPN 这个技术本身的必然代价。
- 观察延迟是否随时间波动明显——稳定的高延迟通常是绕路距离决定的,忽高忽低的延迟更多指向节点拥堵或链路不稳定,两者的解决办法完全不同:前者只能靠换更近的节点缓解,后者往往换个时段或者换条线路就能明显改善。
选对线路,比纠结协议参数更重要
延迟这件事,能靠技术优化解决的部分和物理规律决定的部分要分开看待。NasaCode 的 AI 智能路由会持续监测多条线路的实时延迟和丢包,自动把连接切到当前状态最好的专线节点,Claude Code、Cursor 这类需要频繁请求往返的工具能明显感知到响应更跟手,不用自己手动测试和切换节点,也不用每次卡顿都去猜到底是协议问题、绕路问题还是节点拥堵问题。