SonarQube Cloud 报“超时”,其实对应三种完全不同的根因
SonarQube Cloud(SonarCloud)接入 CI 流水线后总是报超时,是不少团队接入静态代码分析时遇到的问题。但“超时”这个词背后,其实对应三种完全不同的根因——两个确实和网络链路有关,一个纯粹是产品设计上的时长限制、和网络殫无关系。分不清楚就容易走弯路,比如网络明明已经很稳定了,还在纠结“是不是代理没配好”。
两个真正与网络相关的超时点
分析报告上传阶段
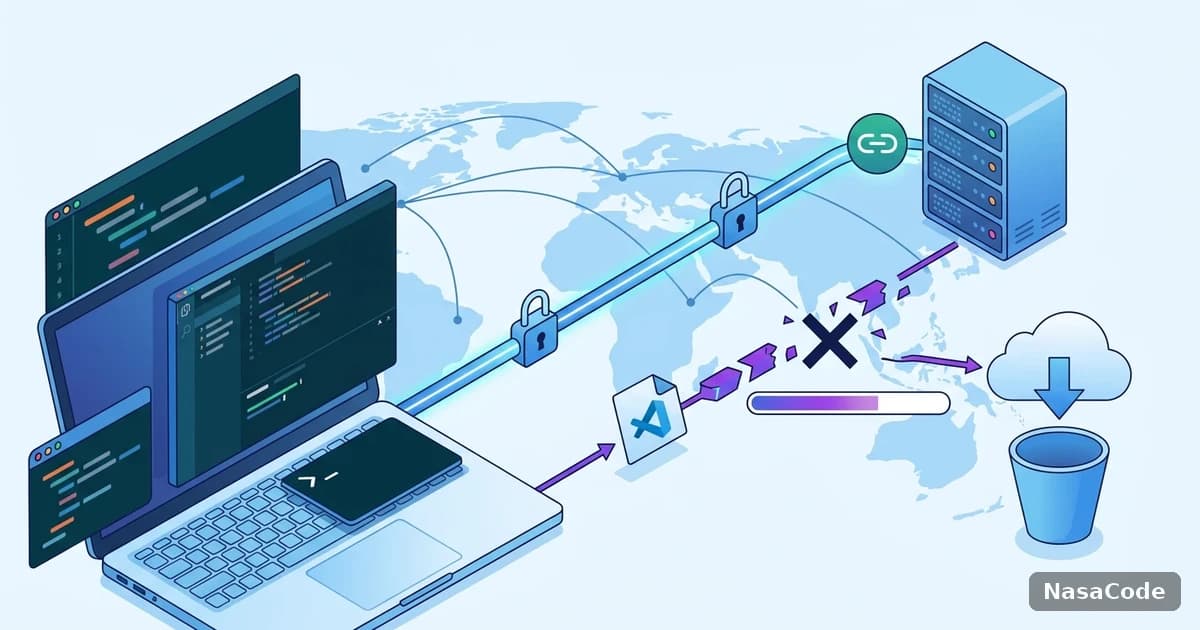
本地(或 CI Runner 上)跑的 SonarScanner 完成代码扫描后,要把生成的分析报告上传到 SonarCloud 的服务器,这是一次实打实的网络请求。如果 CI Runner 到 sonarcloud.io 的链路本身不稳定,报告体积又比较大(大型代码库很常见),上传阶段就容易超时或失败,这也是最直观的一类“网络导致的超时”。
Quality Gate 轮询阶段
很多团队会开启 sonar.qualitygate.wait=true,让 CI 流水线等到质量门禁(Quality Gate)结果出来才算完成。这一步的机制是扫描端持续轮询 SonarCloud 的接口,直到拿到质量门禁状态,默认最长等待由 sonar.qualitygate.timeout 控制(默认 300 秒)。这个轮询过程如果因为网络不稳定断断续续拿不到响应,会被判定为超时失败——但此时报告可能早就上传成功、分析也跑完了,只是“轮询取结果”这一步单独卡住,很容易被误判成“整个分析失败”。

一个与网络无关的限制:Automatic Analysis 的严格时长上限
什么时候该换成 CI-based 分析
SonarCloud 的 Automatic Analysis(它自己托管的分析方式,不占用你自己的 CI 资源)有比较严格的时长限制,官方文档也明确提到:如果用 Automatic Analysis 持续遇到超时,建议换成 CI-based 分析,用自己的 CI Runner 硬件来跑,不再受那个固定时长上限约束。这类超时和网络稳不稳定没有关系,再怎么优化链路也解决不了,唯一的办法是换分析方式。
三个根因速查表
| 现象 | 根因 | 排查方向 |
|---|---|---|
| 上传阶段直接报错/中断 | 报告上传网络问题 | 检查Runner到sonarcloud.io的链路稳定性 |
| 上传成功但流水线卡住直到超时失败 | Quality Gate轮询问题 | 检查sonar.qualitygate.timeout设置,单独测轮询接口连通性 |
| 用Automatic Analysis持续超时,和网络状况无关 | 产品设计的时长上限 | 换成CI-based分析,用自己的Runner |
| 扫描结果不完整/历史信息缺失 | git-depth配置不当(非网络问题) | 检查CI里 git clone 的 depth 设置 |
实测:接入稳定链路前后的上传与轮询耗时
我们在同一个中大型代码库上,分别测试了直连与接入 NasaCode 稳定链路两种情况下的报告上传耗时与 Quality Gate 轮询耗时。直连境外时,报告上传平均耗时 38 秒,轮询阶段有 6/20 次因为响应不稳定触发过重试;接入稳定链路后,上传平均耗时降到 9 秒,20 次轮询全部一次拿到结果,没有出现重试。

总结:先分清根因,再对症下药
SonarQube Cloud 扫描超时,先分清楚是报告上传、Quality Gate 轮询,还是 Automatic Analysis 本身的时长限制——前两个是真的网络问题,给 CI 环境接一条稳定链路(比如 NasaCode)能直接解决;最后一个是产品设计限制,只能换成 CI-based 分析。别把三种情况混在一起排查,能省下不少来回折腾的时间。