Kill Switch 到底是什么?一句话先说清楚
Kill Switch(也叫断线保护、网络锁)是 VPN 客户端里的一个安全机制:一旦检测到 VPN 隧道意外断开,它会立即阻断设备的全部网络流量,直到 VPN 重新连接成功为止,而不是让系统悄悄切回本地公网直连。没有这个机制,VPN 断开的那几秒钟里,你的真实 IP 地址和尚未加密的流量可能会在毫无提示的情况下直接暴露在公网上,而大多数人根本不会察觉。这个机制的名字听起来有点极端——直译是杀死网络连接,但它的设计目的恰恰相反:与其让流量在不受保护的状态下继续跑,不如干脆切断,用暂时的不可用换取零暴露,本质是宁可慢一点也不要错一次的保守策略。
VPN 断开的一瞬间,到底发生了什么
没有 Kill Switch 时,系统会做什么
操作系统的网络路由设计初衷是尽可能保持联网可用——一旦 VPN 虚拟网卡的连接中断,系统会自动把默认路由切回本地物理网卡,走公网直连,这个过程通常只有几秒钟,用户界面上可能连提示都没有,正在后台运行的程序会无缝地继续用真实 IP 发送请求。对于只是刷网页的场景,这可能只是网速正常、隐藏的地址变了而已;但对于正在同步敏感代码仓库、连接内部系统或者依赖固定出口 IP 做身份识别的场景,这几秒钟足以造成实质影响。更麻烦的是这种切换往往会反复发生——网络信号不稳定的环境下,VPN 隧道可能在几分钟内断开又重连好几次,每一次断开的间隙都是一次潜在的暴露窗口,靠人工时刻盯着连接状态去手动处理完全不现实。
为什么这几秒钟的暴露对开发者是真实风险
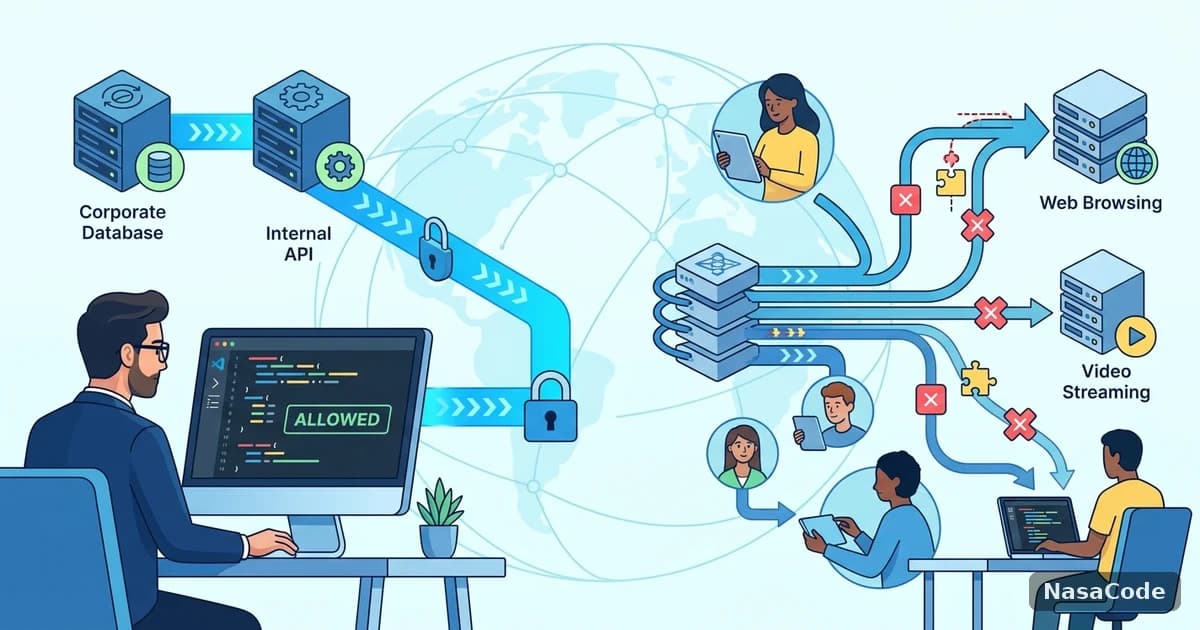
开发者常见的固定出口 IP 依赖场景包括:内部系统按 IP 白名单放行、GitHub 等平台记录登录来源 IP 做异常检测、agent 长任务里如果请求突然从加速节点 IP 切换成本地真实 IP,某些依赖 IP 一致性的鉴权或限流逻辑可能直接判定异常并中断会话。断线保护要防的不是抽象的隐私风险,而是这类会实际打断工作流程的具体后果。
Kill Switch 的两种实现层级
应用级 Kill Switch
只监控和阻断指定的几个应用(比如浏览器、下载工具)在 VPN 断开时的联网请求,其余程序不受影响。配置相对灵活,但覆盖面有限——没被纳入监控列表的程序,断线时依然会正常走本地直连,防护是有缺口的。
系统级 Kill Switch
在操作系统的防火墙或路由层面直接设置规则:只要 VPN 网络接口不在连接状态,系统级防火墙就阻断所有其他网络接口的出站流量,不区分具体是哪个程序发起的请求。这种实现覆盖更全面,命令行工具、后台服务、没有独立设置项的程序都会被一并保护,是目前主流 VPN 客户端更推荐的做法。技术上通常靠系统防火墙规则或路由表联动实现:客户端在建立 VPN 隧道时动态写入一条仅允许经隧道网卡出站的规则,隧道消失的瞬间这条规则依然生效,其余网卡的出站请求自然会被拦下,不需要客户端本身时刻盯着连接状态做轮询判断,可靠性更高。

有无 Kill Switch 的关键区别
| 维度 | 未开启 Kill Switch | 开启 Kill Switch |
|---|---|---|
| VPN 意外断开时 | 自动切回本地公网直连 | 立即阻断全部流量 |
| 真实 IP 暴露风险 | 存在,且用户通常无感知 | 不存在,流量直接被阻断 |
| 对正在运行任务的影响 | 任务无缝继续,但换了出口 IP | 任务会中断,直到重新连接 |
| 适合场景 | 对偶发短暂直连不敏感的场景 | 依赖固定出口 IP、重视隐私的场景 |
开发者什么场景必须打开 Kill Switch
不是所有场景都需要如临大敌地开启断线保护——如果只是偶尔刷刷网页,短暂直连的代价很小。但下面三种情况,断线保护基本算得上是必需品,而不是可有可无的附加选项。
- 正在向依赖 IP 白名单鉴权的内部系统或数据库发起连接时,断线瞬间切换 IP 可能直接导致连接被拒绝,打开 Kill Switch 能让问题表现为明确的连接中断,而不是难以复现的间歇性鉴权失败。
- 用 Claude Code、Cursor 跑长时间 agent 任务时,如果不希望任务在网络抖动瞬间悄悄换成本地真实 IP 继续执行,Kill Switch 能保证要么全程走加速节点,要么直接暂停,不会有中间的模糊状态。
- 在公共 Wi-Fi 或不受信任的网络环境下工作时,断线保护能避免账号密码、API 密钥这类敏感信息在 VPN 掉线的瞬间被以明文形式发送出去。
断线保护不是可选项,是基础安全习惯
很多人只在意 VPN 连上之后的加密强度,却忽略了断开瞬间同样是暴露风险最高的时刻。NasaCode 客户端默认提供系统级断线保护,配合自动重连机制,Claude Code、Cursor 的长任务在网络抖动时要么被稳定的隧道稳稳接住,要么直接暂停等待重连,不会在你毫无察觉的情况下悄悄换成不受保护的直连状态。把这类基础防护交给客户端自动执行,比每次都靠自己盯着网络图标判断连没连上,靠谱得多。