两种方案,覆盖的网络层级完全不同
VPN 客户端和浏览器代理插件经常被很多人当成同一类东西的两种不同形态,实际上它们工作在完全不同的网络层级,能覆盖的场景天差地别。理解这个层级差异,能解释很多开发者遇到过的困惑现象:明明代理插件显示已连接、浏览器里访问一切正常,终端里的 git、IDE 里的插件却怎么都连不上——这不是插件出了故障,而是从一开始它就没打算管这部分流量——两种方案分别工作在网络栈的不同层级,覆盖范围从设计之初就是两回事,不存在谁比谁更先进的问题,只有适不适合当前场景的问题。
两种方案的技术原理差异
系统级 VPN 客户端——在网络层接管全部流量
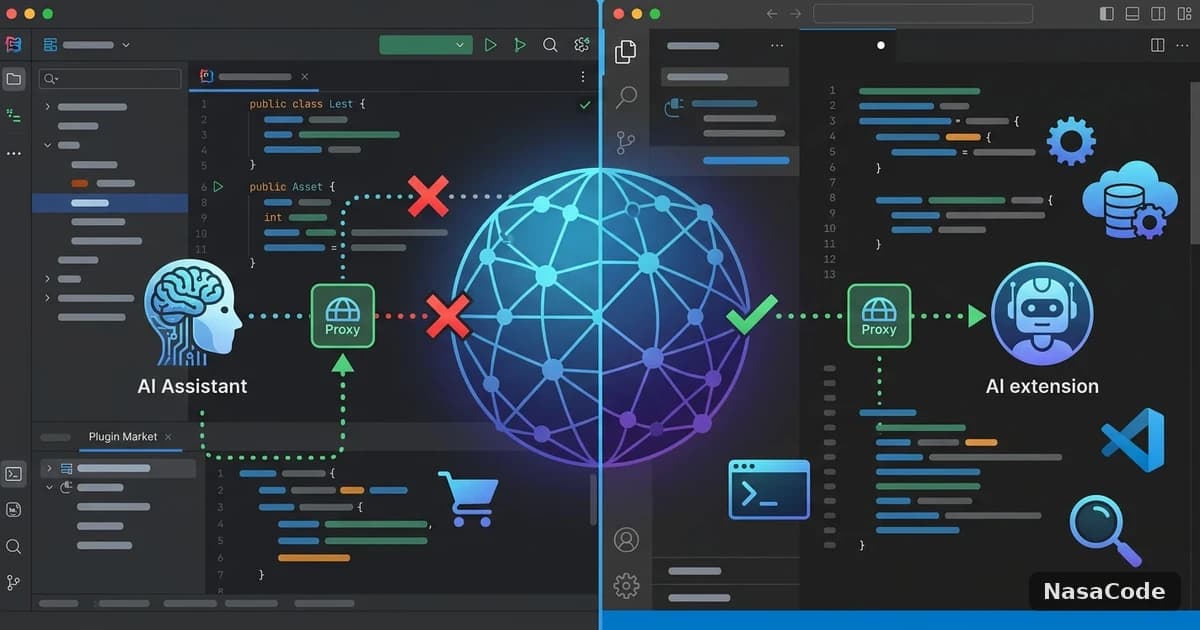
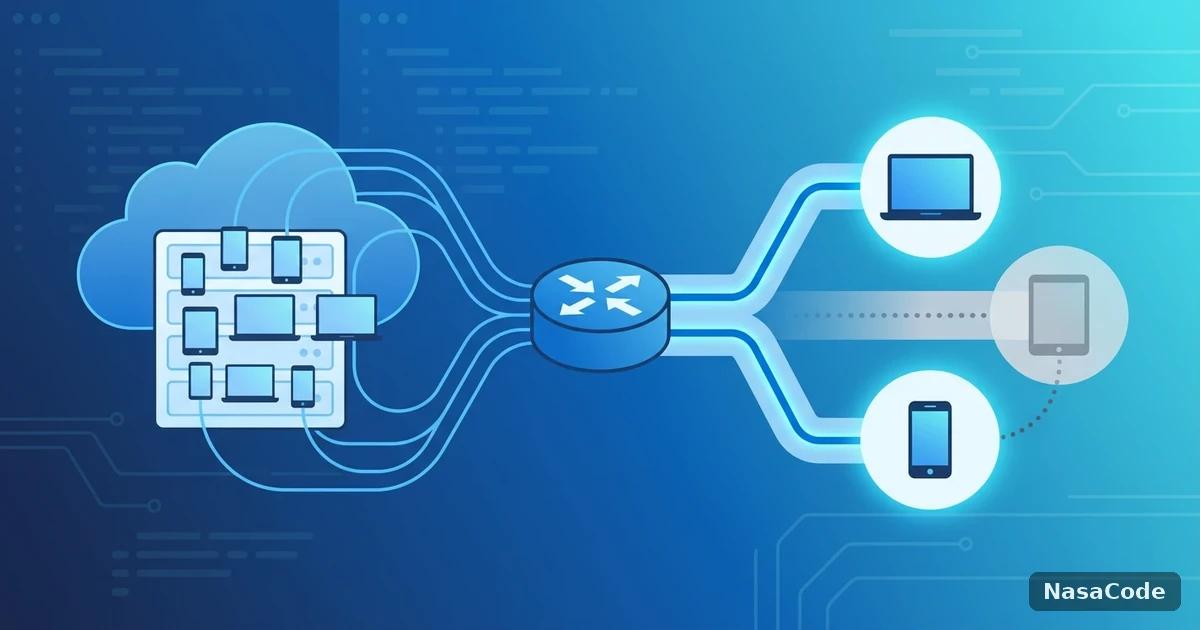
系统级 VPN 客户端工作在操作系统的网络层,安装之后会创建一个虚拟网络接口,并把系统的默认路由指向这个接口。这意味着不管是浏览器、终端命令行、IDE 内置的网络请求,还是完全没有图形界面的后台服务,只要是从这台设备发出的流量,都会统一经过这条隧道。代价是需要安装独立客户端、申请系统级网络权限,配置和维护的门槛相对更高,但换来的是无论请求来自哪个程序、有没有图形界面,都能被统一纳入同一条加速隧道,不用逐个确认某个工具到底覆盖到了没有。
浏览器代理插件——只在浏览器应用层生效
浏览器代理插件工作在应用层,它只能拦截和转发浏览器这一个应用发出的网络请求,浏览器之外的任何程序完全不受影响。优点是安装即用,不需要系统权限、不影响其他程序的网络设置;但这也是它的根本局限——只要是在终端里执行的命令、IDE 内置的网络请求、独立运行的客户端程序,代理插件从技术原理上就管不到,这不是配置疏漏,而是它在架构设计上压根没有获得系统级的网络拦截权限,自然也就无从谈起覆盖这部分流量。
为什么网页能访问、IDE 却连不上是最常见的误判现场
浏览器测试通过,不代表全局都在加速
这个现象几乎是浏览器代理插件用户最容易踩的坑:插件显示已连接,打开浏览器测试网站访问一切正常,于是想当然地认为网络已经加速好了,转头打开 Cursor 或者在终端里跑 Claude Code,却发现请求依然超时——因为这些工具的网络请求根本没有经过浏览器,插件的拦截范围压根碰不到它们。这种误判的根源在于用户把浏览器测试成功等同于全局网络已加速,但两者之间并没有必然联系,插件能管的只是它权限范围内的那一部分。
排查思路:先确认覆盖范围,再怀疑服务本身
遇到某个工具连不上、另一个工具却正常的情况,第一反应不应该是怀疑加速服务本身出了故障,而是先确认当前用的到底是系统级客户端还是浏览器插件,再对照这个工具的网络请求是不是走的浏览器进程。这一步排查通常只要十几秒钟,却能避免大量围绕服务稳定性做无效排查、最后才发现只是覆盖范围没对上的情况。
两种方案的适用场景对照
| 维度 | 系统级 VPN 客户端 | 浏览器代理插件 |
|---|---|---|
| 覆盖范围 | 整个操作系统的所有网络流量 | 仅浏览器标签页内的网页流量 |
| CLI / 终端工具 | 可以覆盖 | 完全不受影响,不会被加速 |
| IDE 插件请求 | 可以覆盖 | 视具体实现,通常不受影响 |
| 安装与权限门槛 | 较高,需要系统级网络权限 | 很低,浏览器内安装即用 |
开发者该怎么选
- 如果你的加速需求只是偶尔浏览几个网页,浏览器插件足够轻量,不需要为此安装系统级客户端。
- 如果你需要 Claude Code、Cursor、GitHub Copilot 这类 IDE 内置能力,或者终端里的 git、npm、docker 命令都要稳定连接,只有系统级 VPN 客户端能覆盖到这些场景,浏览器插件从原理上就无法胜任。
- 混合使用两者时要清楚各自的覆盖边界,不要因为浏览器插件显示已连接,就误判所有开发工具也已经在加速状态下——这是最容易引发无效排查的认知误区,团队里新人入职时尤其值得提前讲清楚,避免大家各自排查半天才发现是同一个问题。
看清覆盖范围,才能少走弯路
对纯粹只用浏览器上网的场景,插件确实是更轻量省心的选择;但只要日常工作内容涉及 IDE、终端命令行和后台服务,系统级 VPN 客户端才是唯一能完整覆盖的方案。NasaCode 提供的是系统级客户端,Claude Code、Cursor 的请求、CLI 里的 git 和包管理器命令都统一走同一条加速隧道,不用再纠结某个工具到底有没有被覆盖到,也不用在遇到某个工具连不上时先怀疑加速服务本身,而是直接从覆盖范围这个角度切入排查,把精力花在真正值得关注的问题上。