多跳 VPN 是什么
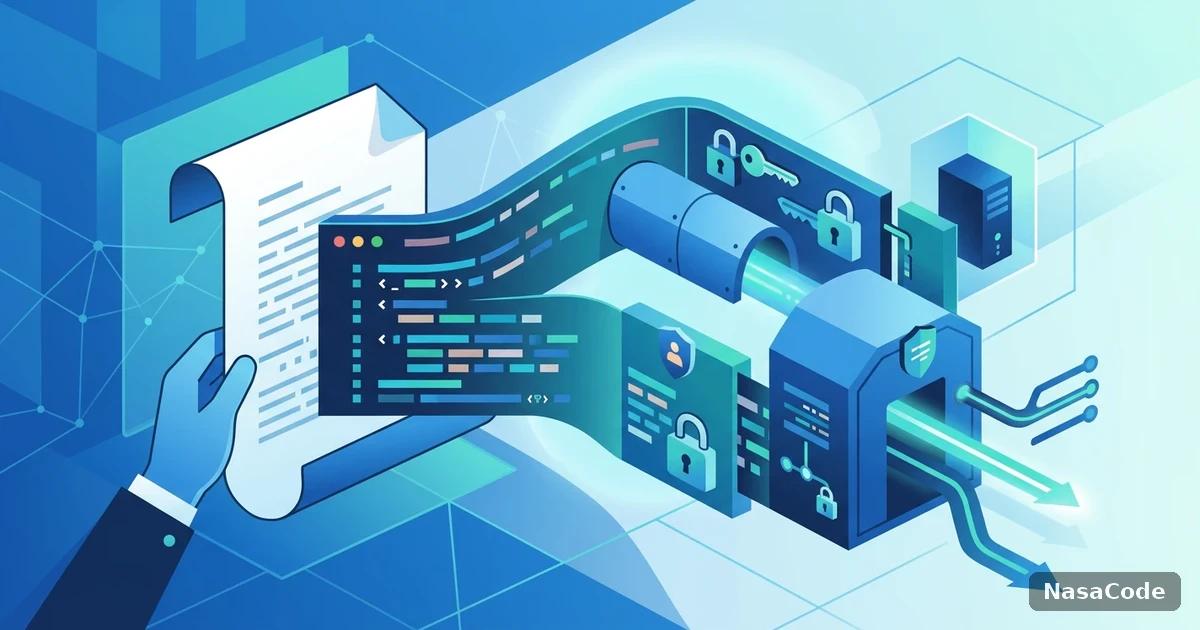
多跳VPN,也叫双重VPN,指网络流量到达最终目标网站前,依次经过两个独立的VPN服务器节点,每经过一个节点都会被重新加密一次,而不是像单跳VPN那样只连一台服务器。它的核心思路是把「你是谁」和「你在访问什么」拆开,分别交给链路里不同节点掌握,单一节点被调取日志也拼不出完整画像。这种设计提升身份隔离程度,但代价是链路变长、加解密翻倍,速度随之下降。
多跳 VPN 的工作原理
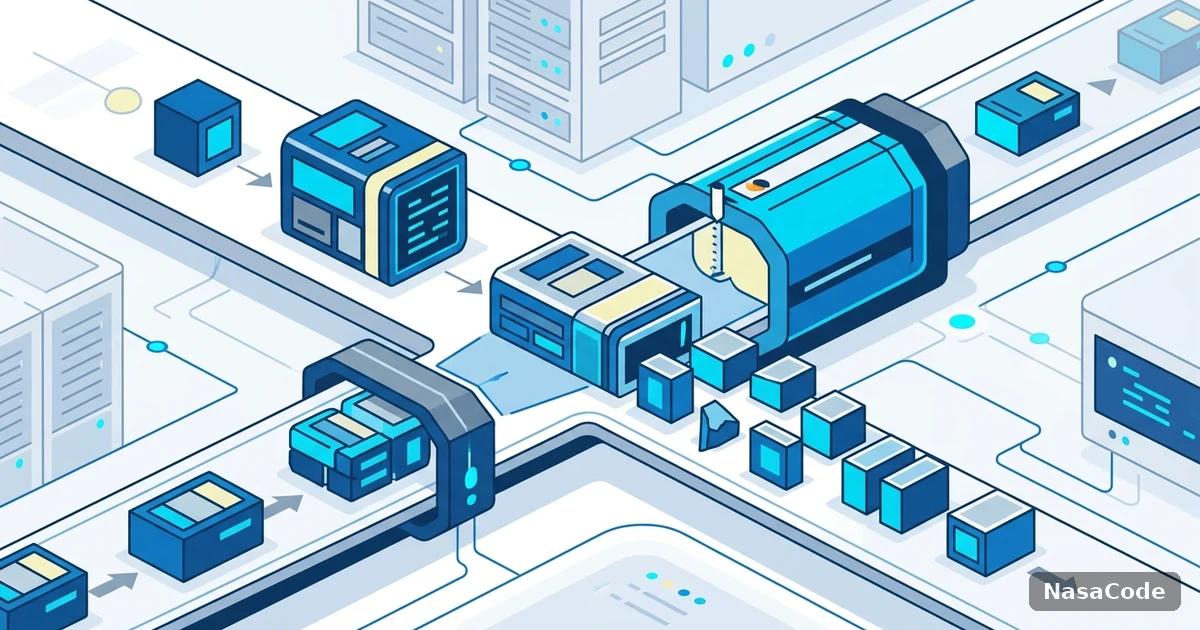
流量如何依次穿过两个服务器
建立一条多跳连接大致分为几个步骤,每一步都在为「谁访问了什么」制造信息隔断:
- 客户端与第一个节点(入口节点)建立标准加密隧道,所有流量先送到这里;
- 入口节点记录的是设备的真实IP,但不解析目标网址,只知道下一跳该转发到哪台服务器;
- 流量通过节点间的专用链路转发到第二个节点(出口节点),并在中途被拆掉一层加密;
- 出口节点解开自己这一层加密后,把请求送往真正的目标服务器,目标网站看到的来源IP只是出口节点;
- 整个链路里,入口节点不知道目标是什么,出口节点不知道最初发起者是谁,两类信息始终分置两处。
这也是多跳VPN和单跳VPN最本质的差异:单跳模式下,唯一服务器同时掌握「你是谁」和「你访问了什么」,多跳模式则把两项拆给两个互不共享数据的节点。
双重加密比单跳多了什么
从加密结构看,单跳VPN只有一层隧道:客户端和服务器协商一套密钥,数据包加密一次、解密一次。多跳VPN则是嵌套结构——数据先用出口节点的密钥加密一次,再用入口节点的密钥整体包一层,发出去的其实是「加密过的加密数据」。入口节点收到后先解开外层,露出的仍是密文,原样转给出口节点解开内层。同一份数据要经历两次完整的加解密运算,每一跳还要额外附加自己的隧道头部用于寻址和校验,封包体积因此比单跳更大。多出来的这层加密换来身份隔离效果,但运算量、封包体积、调度逻辑都同步翻倍,开销最终会体现在连接性能上。
多跳 VPN 为什么比单跳慢
延迟是怎么叠加的
单跳VPN的延迟主要来自客户端到服务器的一段往返时间,外加服务器自身加解密处理的耗时。多跳VPN多了整整一段链路:客户端到入口节点一段往返时间,入口节点到出口节点又是一段往返时间,两段延迟基本顺序叠加,而不是取较大值。如果两个节点的地理位置选得不理想——比如入口在一个大洲、出口在另一个大洲,而目标服务器其实离客户端更近——流量绕的这一圈可能比直连远不少,延迟增幅会更明显,再加上每一跳都要多做一次加解密运算,处理耗时也会累加。行业内常见的经验范围是,双跳相比单跳的延迟增幅从百分之几十到成倍不等,取决于节点距离和链路质量,并非固定值。
吞吐量下降的两个原因
除了延迟,下载和上传速度也会打折扣,主要有两个原因。第一是链路瓶颈效应:整条路径的实际速度取决于最慢、最拥堵的那一段,多一跳就多一个可能成为瓶颈的环节,只要入口或出口节点有一个当下负载较高,整体速度就会被拖下来。第二是封包开销变大:双重加密给每个数据包多包一层隧道头部,有效载荷占比下降,单位时间内能传输的实际数据量随之减少,极端情况下还可能触发分片,进一步增加处理成本。多跳线路的速度通常比单跳明显更低,这也是多跳更适合身份隔离需求高、而非日常大流量场景的原因。
为了更直观地对比两者的差异,可以参考下面这张表:
| 对比维度 | 单跳VPN | 多跳VPN(双重VPN) |
|---|---|---|
| 加密次数 | 1次 | 2次,嵌套加密 |
| 单一节点掌握的信息 | 同时知道来源和目标 | 入口只知来源、出口只知目标,两者分离 |
| 典型延迟增幅 | 基准值 | 通常增加数十到成倍不等,取决于节点距离 |
| 吞吐量表现 | 相对更高 | 因封包开销与链路瓶颈通常更低 |
| 配置与维护复杂度 | 较低 | 较高,需协调两个节点的调度与容量 |
单跳与多跳该怎么选
哪些场景真正用得上多跳
多跳VPN不是为了让网速更快,它解决的是特定的身份隔离需求。典型场景包括:需要防止单一VPN运营方同时掌握使用者身份与访问目标这两项信息的高敏感场景;对匿名性有严格要求、愿意用速度换隔断的调研或安全测试工作;以及部分机构出于合规要求,强制关键访问路径经过两段独立加密。这些场景的共同点是,使用者能接受延迟和速度的明显下降,换取攻击面更小、单点故障风险更低。对绝大多数人日常浏览、看视频、办公协同这些场景而言,单跳VPN配合一条稳定专线已经够用,多跳带来的额外收益并不明显。
这套机制对开发者意味着什么
把这套机制放回开发者的日常连接场景——连GitHub、拉私有镜像仓库、SSH登录云主机、调用海外API、跑CI/CD流水线——大多数情况下其实用不上多跳。原因很直接:这些连接的另一端是代码托管平台或云服务商,不涉及向服务提供方隐藏使用者身份的高敏感需求,多跳解决的双重信息隔离在这里几乎没有用武之地。反而,多跳带来的延迟叠加对开发场景是实打实的负面因素——交互式SSH会话的按键回显、热更新的实时推送、协作工具的即时同步都对延迟敏感,链路每多绕一段,体验就多打一次折扣。只有极少数场景,比如安全研究需要额外一层身份隔离、或所在机构合规策略明确要求分段加密,才真正需要多跳。日常编程连接更该做的,是选一条稳定的单跳线路,把精力放在降低基础延迟和丢包率上。
总结
多跳VPN把「你是谁」和「你访问了什么」拆给两个互不共享数据的节点,换来更强身份隔离,代价是延迟叠加、吞吐量下降。日常开发连接很少需要这种权衡。NasaCode采用单跳专线,已能为开发场景提供稳定低延迟连接,不必叠加多跳换取用不上的安全冗余。