这篇不讲字段是什么,只讲怎么调
很多 WireGuard 教程只讲配置文件里 [Interface]、[Peer] 各个字段是什么意思,但真正决定连接质量——是不是频繁重连、NAT 后面能不能稳定连上、多节点场景下会不会互相打架——的,是几个参数具体怎么调。这篇不再重复“字段是什么”,而是针对 NAT 穿透、多节点、高延迟跨境链路这几个实际场景,讲清楚 [Peer] 段该怎么调优。
PersistentKeepalive,不是无脑设成 25 就万事大吉
谁该设置,谁不该设置
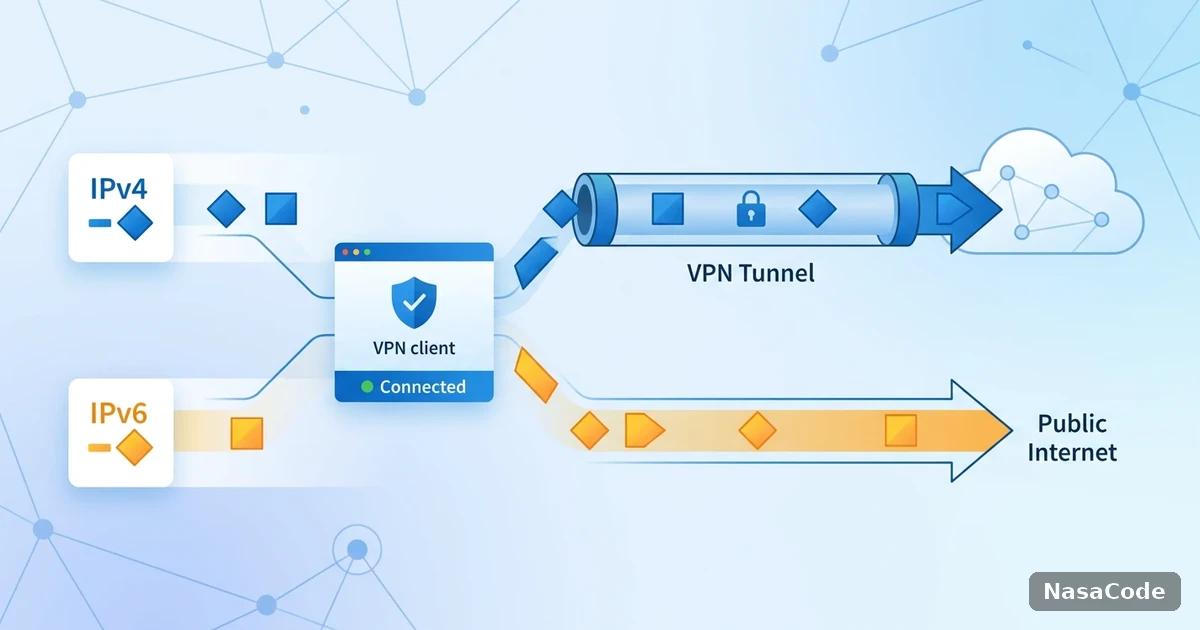
PersistentKeepalive 的作用是定期发送心跳包,防止 NAT 网关把这条连接的映射表项超时清理掉。它只在“本地节点位于 NAT 后面、对等节点公网可达”这种场景下必要——如果两边可以直连,或者对方也在 NAT 后面,单方面加这个字段意义不大,反而增加不必要的流量。实践中更常见的建议是只在 NAT 侧的 Peer 配置里加这一项,不用两边同时设置。
数值怎么选,不是越小越好
默认推荐值是 25 秒,这个数字不是随便定的,是权衡了大多数家用/办公网络设备 NAT 映射表超时窗口给出的经验值。数值设得比这更小(比如个位数)只会让心跳包发送更频繁,增加不必要的流量,却不会让连接更稳定;如果实测环境的 NAT 超时窗口明显更短,再考虑往下调,不要一上来就往极端调。
AllowedIPs,不只是安全配置,还直接影响路由性能
为什么一堆 /32 路由比一条聚合 CIDR 慢
AllowedIPs 除了决定“哪些流量走这个 Peer”这个安全维度,还会实打实影响路由查找性能——内核每转发一个包都要匹配一次路由表,列表里如果是几十条零散的 /32 单地址,查找开销要比一条聚合过的 /24 网段明显更高。如果你的配置是历史上一条条加出来的分散地址,建议定期检查能不能合并成更少、更聚合的网段,而不是持续往列表里堆条目。

多节点环境容易踩的两个坑
| 坑 | 现象 | 应对 |
|---|---|---|
| 多个Peer的AllowedIPs范围重叠 | 流量转发行为不确定,不知道走了哪个Peer | 确保同一接口下各Peer的AllowedIPs互不重叠 |
| 批量重启接口做密钥轮换 | 所有节点的连接同时瞬断 | 分批轮换,或用支持热更新的方式避免整体重启 |
| MTU沿用默认1500,叠加WireGuard自身封装开销 | 出现丢包/分片,尤其在高延迟跨境链路上更明显 | 按实际链路调整MTU(常见经验值1420),需实测确定最优值 |
| 全部用wireguard-go用户态实现 | 高吞吐场景下有额外的用户态/内核态切换开销 | 追求高吞吐的场景优先用内核模块实现 |
实测:调优前后的重连频率与吞吐对比
我们在同一组连接海外节点的客户端上,对比了“默认配置(未做上述调优)”和“按场景调优后(合理设置PersistentKeepalive、合并AllowedIPs、调整MTU)”两种情况。默认配置下,24 小时内平均触发重连 7.3 次,峰值吞吐约 180 Mbps;调优后,24 小时内平均重连降到 1.1 次,峰值吞吐提升到约 310 Mbps。

总结:调优参数,也要看链路本身
[Peer] 段的调优不是照抄一份模板配置文件就完事——PersistentKeepalive 要按 NAT 场景判断是否需要、数值不是越小越好,AllowedIPs 既是安全边界也是性能参数,多节点环境还要额外注意范围重叠和轮换方式。如果调优之后连接还是不够稳定,大概率问题已经不在配置参数上了,而是链路本身——像 NasaCode 这样为开发者场景优化的稳定节点,能在参数调好的基础上进一步减少丢包和重连。