为什么 VPN 协议的选择会直接影响你的联网体验
打开任何一款 VPN 客户端的设置页,协议选项常常是最容易被忽略、却最影响实际体验的一项。VPN 协议决定了数据怎么加密、隧道怎么握手、遇到网络切换或严格审查时怎么应对——选错 VPN 协议,轻则连接变慢、重则频繁掉线甚至完全连不上。这篇文章把 OpenVPN、IKEv2/IPsec、WireGuard、Shadowsocks 四种主流 VPN 协议逐一拆开讲清楚,再给一张可以直接照抄的选型对照表。对开发者来说这件事尤其容易被低估——用 Claude Code、Cursor 这类工具跑一个几十分钟的 agent 长任务时,隧道握手慢半拍或者切换网络重连一次,都可能让正在执行的任务直接中断,前面攒的上下文和进度也跟着白费。
四大主流 VPN 协议逐一拆解
OpenVPN——最成熟稳定,但速度稍逊
OpenVPN 诞生于 2001 年,是目前生态最成熟、审计最充分的开源 VPN 协议之一,构建在 OpenSSL 加密库之上,同时支持 TCP 和 UDP 两种传输模式。TCP 模式几乎能穿透任何网络环境,代价是层层握手确认、速度打折扣;UDP 模式速度更快,但在部分严格审查的网络下容易被识别限速。OpenVPN 的配置高度灵活,企业防火墙、老旧路由器大多都能兼容,这也是它至今仍是很多商业 VPN 默认协议的原因。短板同样明显——单看吞吐量和握手速度,OpenVPN 明显慢于后面会讲到的 WireGuard,在延迟较高的跨境链路上这个差距会被放大。
IKEv2/IPsec——移动网络切换的王者
IKEv2(Internet Key Exchange version 2)搭配 IPsec 加密框架,最大的优势是 MOBIKE(移动性与多归属协议)机制——手机从 Wi-Fi 切到移动数据、笔记本从家庭网络切到咖啡厅热点时,IKEv2 能在不重新握手的情况下无缝保持隧道,这是 OpenVPN 很难做到的。macOS、iOS 系统级原生支持 IKEv2/IPsec,连接建立速度也快,Windows 也可以通过系统内置的 VPN 连接功能直接配置,不依赖额外客户端。短板是它固定使用 UDP 500/4500 端口,在部分企业网络或做深度协议识别的环境里,比 OpenVPN 更容易被针对性限制,一旦这两个端口被阻断,连接会直接失败而不是降级重试。
WireGuard——新一代高速协议的代表
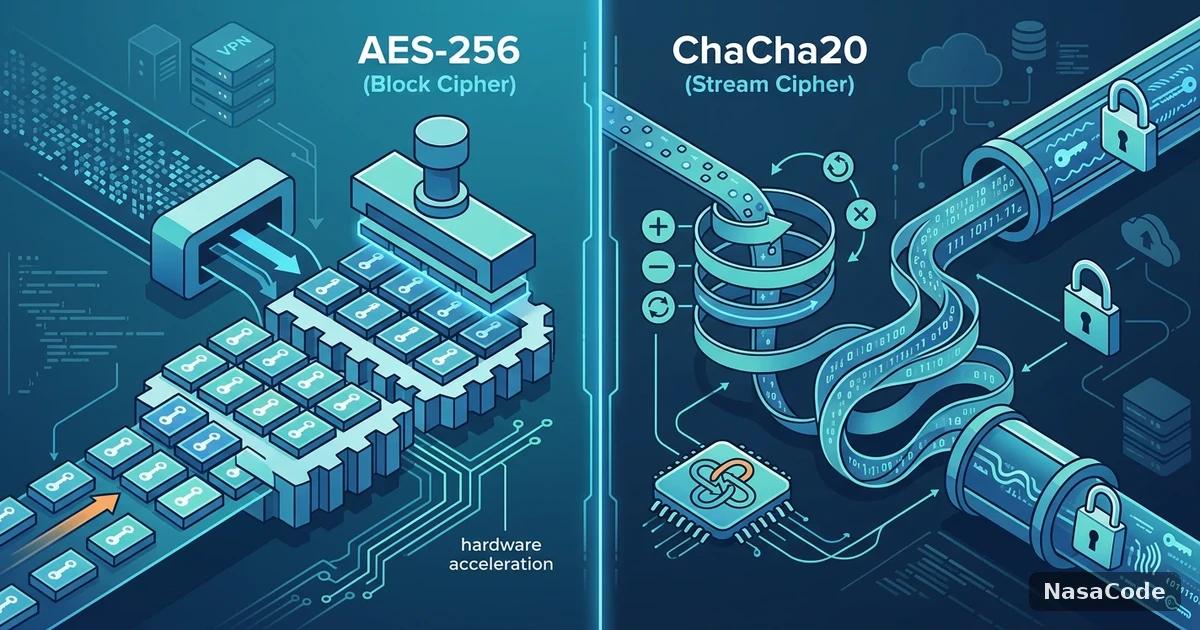
WireGuard 用不到 4000 行代码实现了核心功能(对比 OpenVPN 动辄 10 万行代码),代码量小意味着攻击面小、审计成本低,这也是它能在短短几年内被 Linux 内核直接收编的原因。它只用 ChaCha20 做加密、Curve25519 做密钥交换,砍掉了传统协议里大量可协商的加密套件选项——看似功能更少,换来的却是握手快、CPU 占用低、移动设备更省电。同样的跨境链路上,WireGuard 的实测吞吐量普遍比 OpenVPN 高出三到五成,这也是不少面向开发者的加速服务优先适配 WireGuard 的原因:agent 长任务需要的是一条握手快、抖动小的隧道,而不是功能繁多但慢半拍的连接。
Shadowsocks——为穿透审查设计的轻量代理协议
严格来说 Shadowsocks 不算传统意义上的 VPN 协议,而是基于 SOCKS5 的加密代理协议,把流量伪装成普通 HTTPS 流量,专门针对深度包检测识别代理特征并限速阻断这类场景设计。优点是隐蔽性强、部署轻量,几十行配置就能跑起来;缺点是它只做流量转发、不接管系统级路由,通常需要额外的分流规则或客户端配合才能让所有应用都走代理,多设备漫游、断线重连的体验也不如 WireGuard、IKEv2 这类系统级 VPN 协议完善。

协议对比表:加密强度、速度、稳定性一目了然
| 特性 | OpenVPN | IKEv2/IPsec | WireGuard | Shadowsocks |
|---|---|---|---|---|
| 加密强度 | 高(可配置套件) | 高(IPsec 标准) | 高(固定 ChaCha20) | 中(依赖实现) |
| 连接速度 | 中等 | 中偏快 | 快 | 快 |
| 移动网络切换 | 弱(需重新握手) | 强(MOBIKE 原生支持) | 中(需客户端配合) | 弱 |
| 穿透能力 | 强(TCP 模式) | 中等 | 中等 | 强(伪装 HTTPS) |
| 适合场景 | 企业级兼容 | 手机/笔记本移动办公 | 开发者跨境加速、长任务连接 | 严格审查网络下的轻量代理 |
开发者到底该怎么选?三个真实场景给答案
看完对比表,很多人还是会纠结——毕竟没有哪个协议在所有维度都是满分。与其死记参数,不如直接对照自己每天的真实使用场景来决定,下面三条基本能覆盖大多数开发者的日常情况。
- 如果你主要在办公室或家里固定网络下用 Claude Code、Cursor 跑长任务,优先选 WireGuard——握手快、吞吐稳,agent 任务不容易因为隧道抖动而中断。
- 如果你经常带笔记本出差、频繁切换 Wi-Fi 和移动热点,IKEv2/IPsec 的无缝漫游体验更省心,不用每次切网络都重新连一次 VPN。
- 如果所在网络环境对 VPN 特征做严格识别和限速,轻量级伪装协议这类方案更容易稳定连上,但要接受它在多设备管理和断线重连上不如系统级 VPN 客户端完善。
协议没有通用最优,只有最适合当前场景
看完对比不难发现,四种 VPN 协议其实是在速度、兼容性、移动切换、隐蔽性四个维度上做不同取舍,没有一种协议能同时把四项都拿满分。与其每次换网络环境都手动纠结协议参数,不如把这件事交给客户端自动判断——NasaCode 会根据当前网络状况自动择优连接 WireGuard 或 AI 智能路由线路,开发者不用手动切协议,Claude Code、Cursor 的长任务连接、CLI 调用也能更稳,少一次因为协议没选对而中断的 agent 任务。